Wat is er gebeurd met Psychonautwiki?!?!

Ik dit gisteren ook al. Hopelijk zijn slechts de servers tijdelijk onbereikbaar.
Ja ik zag op reddit dat het een half jaar geleden ook al aan de hand was.

Ik vind het maar een beetje vreemd. Haha er gaan gelijk alarmbellen rinkelen van Amerikanen die misschien een aanval proberen ofzo. Zou me overigens verbazen als het de eerste keer was dat dat gebeurde.
 
Haha er gaan gelijk alarmbellen rinkelen van Amerikanen die misschien een aanval proberen ofzo. Zou me overigens verbazen als het de eerste keer was dat dat gebeurde.
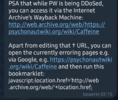
In de Telegramgroep van PsychonautWiki wordt er gezegd dat er sprake is van een DDoS-aanval en inderdaad, het is niet de eerste keer dat dat gebeurt. Onderstaand bericht is van eergisteren:

1000020134.png
 
In de Telegramgroep van PsychonautWiki wordt er gezegd dat er sprake is van een DDoS-aanval en inderdaad, het is niet de eerste keer dat dat gebeurt. Onderstaand bericht is van eergisteren:

Bekijk bijlage 53187
Thanks!

Hmm, ik dacht dat er ook wel beveiligingen waren tegen DDOS. Maar misschien kost dat geld en/of willen ze geen CAPCHA instellen. Hoewel ik dan ook niet zo'n techneut ben om te weten dat dat soort dingen per se tegen DDOS beschermen hoor. Misschien kunnen ze daar een heel botnet voor inzetten ofzo. Zal vast ook afhangen van wie zo'n DDOS-aanval uitvoert en hoeveel geld die daarvoor over hebben.
 
In de Telegramgroep van PsychonautWiki wordt er gezegd dat er sprake is van een DDoS-aanval en inderdaad, het is niet de eerste keer dat dat gebeurt. Onderstaand bericht is van eergisteren:

Bekijk bijlage 53187
Als het waar is, dan is het heel jammer dat z'n mooie site tot slachtoffer gemaakt wordt. Niets misdaan. Snap in dat geval ook het motief niet, neem aan dat ze geen schatkistje hebben om ransom te betalen. Ze zijn volledig gratis en advertentie vrij.
Thanks!

Hmm, ik dacht dat er ook wel beveiligingen waren tegen DDOS. Maar misschien kost dat geld en/of willen ze geen CAPCHA instellen. Hoewel ik dan ook niet zo'n techneut ben om te weten dat dat soort dingen per se tegen DDOS beschermen hoor. Misschien kunnen ze daar een heel botnet voor inzetten ofzo. Zal vast ook afhangen van wie zo'n DDOS-aanval uitvoert en hoeveel geld die daarvoor over hebben.
Er zal misschien weinig budget en mankracht zijn om z'n aanval af te slaan.

Ondanks dat hoeft een 503 error niet altijd een DDoS aanval te betekenen, maar misschien is er in de Telegram groep meer inside information.
 
Een 503 kan wijzen op een zogenaamde "application-layer DDoS attack".

Hierbij wordt niet direct de bandbreedte aangevallen maar wordt door middel van het uitvoeren van bepaalde requests de software op de server zelf aangevallen, hierdoor gebruikt de software uiteindelijk teveel system resources waardoor de site plat gaat.

Omdat application-layer DDoS attack's anders moeten worden aangepakt dan volumetric (bandbreedte) attacks zou het wel even kunnen duren voordat ze hiervoor een passende oplossing hebben.

Overigens kan een DDoS aanval door zoveel diverse partijen (in opdracht) worden uitgevoerd dan het niet veel zin heeft om al vingertjes te wijzen naar mogelijker daders.
Ah, bedankt voor de uitleg! Maar we weten allebei dat het gewoon de CIA en de illuminati zijn die onze drugsinfo voor ons verborgen willen houden natuurlijk.
 
Net even in het Telegram kanaal van PsychonautWiki gekeken en zag daar een paar interessant ontwikkelingen:

Waar eerst een DDoS aanval als schuldige werd aangewezen lijkt deze nu voorbij te zijn.

Er was daarna echter een issue met de hardware (wellicht ontstaan door technici in het datacenter die dachten dat er een hardware issue was?) waarnaar er zaken zijn herstart en er wellicht automatische updates zijn geweest waardoor de software niet meer correct werkt en men een manier moest vinden om de login te omzeilen.

Dat laatste is nu gelukt waarna men na het inloggen erachter is gekomen dat de netwerkkaart geen IP toegewezen had gekregen, deze is nu op een statisch IP gezet en hiermee zijn we (in mijn ervaring) op naar de volgende horde voordat alles weer online is. 😁
 
Terug
Bovenaan